本次 SafePay 事件并非单一企业的孤立入侵,而是一起群体级(Campaign-level)关键基础设施勒索攻击行动。自 2024 年 8 月以来,SafePay 已使全球不少于 600 家关键基础设施机构陷入运营中断或数据泄露危机;由于其在加密前系统性摧毁备份、并对供应链枢纽实施精准打击,对关键基础设施的"业务连续性、数据主权与供应链完整性"带来的震荡十分剧烈。本报告从运营停摆、数据外泄、备份摧毁、供应链级联、财务与合规五个维度拆解其对600+ 受害者的破坏影响。
1. 关键基础设施运营中断与业务停摆
SafePay 以"初始访问后 24 小时内完成全网加密"著称,其高速攻击链使受害者往往在业务高峰时段突遭系统锁死。对高度依赖数字化调度与在线交易的关键基础设施而言,即便数小时的中断亦可能引发连锁停摆,而非孤立的文件不可用。
典型运营中断案例:全球顶级 IT 分销与物流巨头 Ingram Micro(年营收约 480 亿美元)于 2025 年 7 月遭攻击后,其核心平台 Xvantage(报价/订单)、Impulse(软件许可激活)、合作伙伴门户、官网与在线订购系统全线下线,7 月 3 日被发现后主动隔离、7 月 9 日方恢复全球业务,期间分销与许可链路近乎冻结;英国物流科技企业 Microlise(为 DHL、Serco 等提供车辆追踪 telematics)的核心服务因 1.2 TB 数据被盗与系统加密而中断;澳大利亚 Muswellbrook Shire Council 等地方政府则因 175 GB 数据与系统失陷,直接波及面向市民的市政服务办理。这些案例共同表明:SafePay 的运营破坏直达业务调度与民生服务层面,是实质性的停摆而非表面的文件加密。
2.海量敏感数据外泄与双重勒索施压
SafePay 沿用成熟的双重勒索(Double Extortion)模式——在加密前先行深度横向移动与数据挖掘,将高价值数据打包外传,再以"公开泄露"为筹码叠加施压。其数据外泄规模在群体级战役中被放大到前所未有的量级,以下为明确的代表性信息泄露:
● Conduent(美国商业/政府外包):攻击者声称窃取 8.5 TB 数据,影响约 6,220 万人,波及 Medicaid、儿童抚养、食品援助与道路收费等民生系统;
● Ingram Micro:SafePay 声称窃取 3.5 TB 数据(属攻击者单方面宣称,未经独立验证),并最终导致 42,521 名员工/求职者个人信息泄露;
● Microlise 1.2 TB、Snow Brand Australia 24 GB、EuroMedix 105 GB、Marlboro-Chesterfield Pathology 影响 236,000 名患者等,泄露内容涵盖财务、订单、合作伙伴、医疗健康与知识产权等多类敏感资产。
在施压环节,SafePay 除将受害者挂上暗网泄露站外,还采取直接电话联系受害者管理层的极限施压手段,拒付者数据被公开,形成"加密 + 泄露 + 电话逼宫"的复合胁迫链,极大压缩了受害者的决策窗口。
3.备份定向摧毁:从"停摆"升级为"不可逆损失"
SafePay 最具威胁性的技术破坏特征,是在加密载荷执行前系统性摧毁恢复能力(MITRE T1490 抑制系统恢复)。其手段覆盖逻辑、物理与进程三层:逻辑层停用卷影副本(VSS)服务并删除全部卷影副本(vssadmin delete shadows / wmic shadowcopy delete);物理层将承载备份的网络附属存储(NAS)设备恢复出厂设置,直接抹除离线/近线备份;进程层终止 33+ 个进程与 13+ 个服务(含备份软件代理),阻止备份系统触发告警或回滚。这一设计使 SafePay 的破坏从"业务停摆、可恢复"直接升级为"数据不可逆丢失风险",令"有备份即可恢复"的传统假设在 SafePay 攻击下普遍失效,是其区别于普通加密勒索、构成强胁迫的核心技术标志。
4.关键基础设施供应链的级联放大效应
SafePay 对"枢纽型"目标的偏好,使其破坏沿供应链与外包网络向下游级联扩散,形成远超单一组织的放大效应。CISA 通报特别点名托管服务商(MSP)为"高后果目标"——一次 MSP 失陷即可顺延暴露其下游大量客户。Ingram Micro 作为全球 IT 分销枢纽,其数日失能沿分销网络向下游客户级联扩散;Conduent 作为政府外包服务商,其 6,220 万人数据受影响直接波及 Medicaid、儿童抚养、食品援助、道路收费等公共福利系统的运转。这种"绑架供应链核心节点以获取超常勒索筹码"的打击逻辑,正是 CISA 将 SafePay 列为关键基础设施威胁、而非普通网络犯罪的核心依据。
5. 群体级量化全景财务震荡与合规风险
综合 CISA / FBI / USSS 联合通报(AA26-293A)及 Flare 等威胁情报厂商的专项分析,SafePay 的破坏影响呈现出高集中度的群体规模、定制化的受害者画像,以及高昂的财务与合规追责成本。执法机构确认的独立受害者不少于 600 家,其中美国(158 家)与德国(76 家)领跑全球,德国受害者占其总数约两成;约三分之二的受害者集中于服务业,CISA 明确点名制造、医疗、金融、政府与能源为关键基础设施高频受害领域——呈现"北美/西欧为核心、服务业与关键基础设施为高频"的分布规律,具有异常的高频针对性。超过 90% 的受害者为中小型企业(SMB),且逾半数年营收低于 1,000 万美元——即“付得起赎金、却扛不住长时间停摆”的群体。 SafePay 的破坏在财务与合规层面形成群体级压力,其影响随受害者"监管压力点"被刻意利用而放大。以政府外包巨头 Conduent 因数据泄露引发集体诉讼事件为例,其于 2026 年 10 月与SafePay 达成 8,000 万美元的和解,被 HIPAA Journal 列为史上第三大医疗数据泄露事件,且对其以及占绝大多数的中小企业而言,在 GDPR(欧盟)、NIS2(欧盟关键基础设施)、HIPAA(美国医疗)等强制泄露申报框架下,普遍面临着业务中断、监管罚款与第三方诉讼的叠加合规风险。
六方云资产与风险管理系统(AMS),以独创的OT原生指令无损识别技术为核心,帮助工业企业在攻击发生前就摸清家底、发现风险、建立基线,把攻击者的"目标清单"变成防守方的"防御地图"。
SafePay的TTPs呈现出一种“工程纪律驱动的工业化勒索” 特征,其几乎不使用零日、几乎不依赖自研恶意二进制,但通过将合法工具、已知漏洞和凭据滥用组合成高度标准化的攻击流水线,实现了对关键基础设施中型目标的高吞吐打击。本节按"战术—技术—程序"三维框架拆解 SafePay 的 TTPs,从入侵途径与攻击链路、勒索软件技术特征、加密算
法、备份抑制、防御规避、通信机制等技术细节进行分析整理。
1.战术层面(Tactics)
1.1 非零日、合法化初始访问战术
SafePay 刻意规避零日,偏好"暴露凭据 + 已知边缘漏洞 + 合法工具滥用"的高性价比组合,将初始访问建立在三类“即用型”入口之上:暗网流通的合法VPN/RDP凭据、CISA KEV目录中的已知边缘设备漏洞、以及针对未强制MFA环境的凭据填充与暴力破解。这种战术使其攻击面极广、可规模化复制,且恶意流量在认证层面与合法登录难以区分。
1.2 摧毁备份的极限施压战术
传统勒索的博弈结构是“加密—恢复(从备份)—谈判”,SafePay将备份摧毁前置为加密的强制前置环节,把博弈结构改写为“恢复不可行—加密—谈判”。"先摧毁备份、后加密"的设计对受害者决策心理的精确操控,使受害者即使有安全习惯也常丧失恢复路径,支付赎金从“选项之一”变为“近乎唯一选项”,显著提升赎金支付概率。
1.3 离地攻击(LotL)隐匿战术
SafePay的攻击链几乎完全不投放自研恶意二进制(除加密器与少量后门外),而是运行在合法管理工具的壳层之内。其攻击过程中经典的工具使用场景之一就是复用PsExec、WinRM、RDP实现横向移动,再使用ShareFinder.ps1与SharpShares.exe实现共享枚举、Mimikatz实现凭据窃取、7-Zip/WinRAR/RClone/FileZilla等工具实现数据外传。这种LotL密集度的恶意活动深埋于正常运维行为中,使得基于“可疑二进制投放”的传统检测范式在SafePay面前大面积失效。
2.技术层面(Techniques)
2.1 边界凭据滥用与Mullvad匿名化
SafePay的初始访问高度依赖被盗凭据+商用VPN出口的组合。CISA联合咨询明确指出,攻击者SafePay使用Mullvad VPN的IP地址发起连接,并通过钓鱼获取的账户配置文件完成认证,在目标组织未强制MFA的情况下直接以合法用户身份进入内网。Mullvad的出口IP本身不携带“恶意”标签,基于地理或IP信誉的封禁策略对其几乎无效。对于防御方而言,可操作的检测信号不是“封禁Mullvad”,而是识别来自Mullvad IP段的异常认证行为——例如非工作时段登录、从非常用地理区域在短时间内出现、或同一账户在MFA缺失条件下
从VPN出口登录后迅速触发权限变更。
2.2 边缘设备CVE自动化利用
SafePay将5个已列入CISA KEV的漏洞编写为自动化利用脚本,对公网暴露的边缘设备实施批量扫描与利用。这组漏洞的选择极具指向性——其中两个直接落在备份基础设施上,这意味着SafePay勒索组织在初始访问阶段就已经将“摧毁恢复能力”纳入了进入网络的战术意图之中,而非事后临时决定。
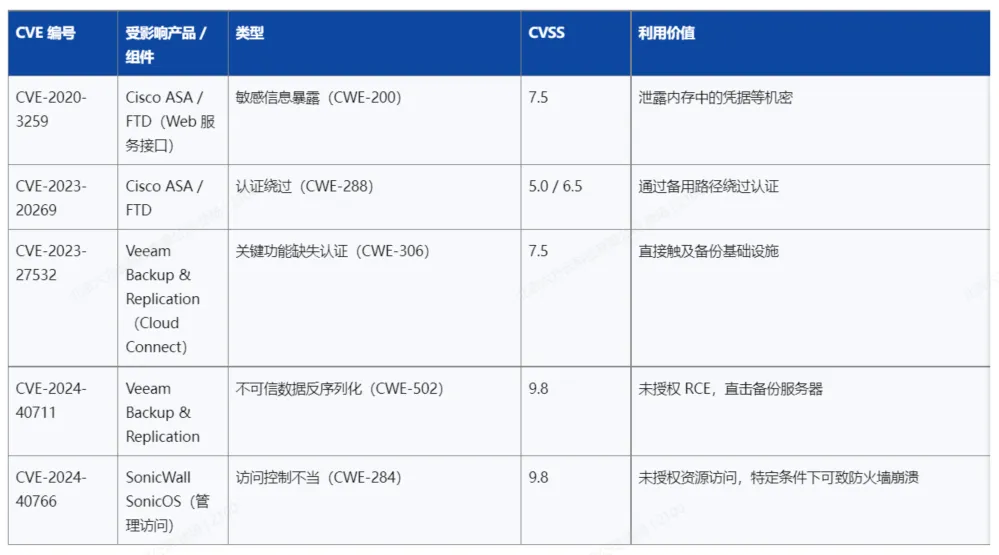
根据调研到的这组漏洞可知,SafePay勒索组织可在正式触发加密的数十小时甚至数天之前通过Veeam两漏洞的组合在受害者备份服务器上取得执行能力,当后续执行“备份摧毁”操作时,SafePay面对的就不再是一个需要从外部攻破的防御工事,而是可以直接从内部渗透、就地破坏的"待宰的羊羔"。
2.3 混合加密与文件标记技术
SafePay 勒索软件本体采用 ChaCha20 流密码(或依硬件能力选用 AES)执行文件内容加密,每个文件/受害者的会话密钥再以 RSA(部分分析指 RSA-4096 强度)封装,确保无运营方私钥时即使获得加密器也无法恢复,抗破解强度高。其支持"按比例加密(Partial / Ratio Encryption)"模式(部分样本最高 100 线程并发),仅加密文件头部或关键比例即可在最短时间内使数据不可用,大幅压缩加密耗时——这正是其"24 小时全网加密"能力的技术基础。加密文件追加 .safepay 扩展名、释放 readme_safepay.txt 勒索信;但加密时不直接留解密说明,而是待受害者经泄露站/Tor 门户主动联系后才交付沟通方式,制造不确定性与紧迫感,将赎金谈判的节奏控制权被牢牢掌握在手中。。样本还支持 -uac、-enc=、-log 等命令行开关,体现参数化、可定制的工程成熟度。此外,SafePay 具备专用 VMware ESXi 加密器,可加密承载数十台虚拟机的单一宿主机,在无离线备份时直接抹除恢复选项,对虚拟化基础设施威胁极大。
2.4 三层同步摧毁,备份恢复抑制
SafePay 将"断恢复"作为加密前的强制环节,手段覆盖逻辑、物理与进程三层:逻辑层停用 VSS 服务、删除全部卷影副本(WMI / vssadmin / wmic);物理层将 NAS 备份设备恢复出厂设置,直接抹除离线/近线备份;进程层终止备份软件代理,阻止备份系统触发告警或回滚。该机制使"有备份即可恢复"的传统假设在 SafePay 攻击下普遍失效。CISA联合咨询在缓解措施中特别强调“维护离线备份并定期测试恢复流程”,正是对这一战术现实的直接回应。
2.5 防御规避与通信隐匿
SafePay的防御规避覆盖了从执行前到执行后的多个环节:执行阶段终止/卸载 AV/EDR(T1562.001),降低检测与阻断概率;借 COM 接口提权、模拟高权限令牌以绕过 UAC;使用软件加壳、虚拟机保护隐藏恶意逻辑,并集成 IsDebuggerPresent 等反沙箱检测接口,部分样本以 MurmurHash2 动态解析 API 字符串规避静态特征等。在通信层面,除传统Tor网络外,SafePay率先采用TON(The Open Network)作为第二通信通道,这在勒
索软件生态中属于罕见的技术选择。TON的加入意味着安全团队不能将监控视野局限在Tor流量上,加密即时通讯生态中的匿名通信同样需要纳入威胁狩猎的覆盖范围。
2.6 合法云服务外传
外发阶段,SafePay大量使用RClone、WinSCP、FileZilla以及OneDrive、Backblaze B2等合法云服务。CISA的IOC清单中明确列出了b2.exe被用于向Backblaze B2云存储执行外传的命令。这一选择的规避逻辑是:出口流量的目的地是知名合法云服务,基于“恶意域名/IP黑名单”的egress过滤在流量层面对其缺乏有效的判别信号。防御方需要将检测重心从“目的地是否恶意”转向“外传行为是否异常”——例如非备份时段的大规模压缩归档上传、RClone/b2.exe在非运维账户上下文中的执行、以及外传数据量与加密触发时间之间约24—72小时的先导窗口。
得益于非 RaaS 的中央集权运营模式,SafePay 由单一核心团队执行每起入侵,剧本高度统一——FBI 在 600+ 起已确认入侵中均确认六阶段一致性。本节还原其标准化攻击链,并附多家应急响应厂商基于真实事件还原的 24 小时分阶段时间线,作为防御方部署时间轴检测(Temporal Detection)的基准。
3.1 六阶段标准化攻击链
SafePay 的每起入侵均由核心团队以统一剧本执行,呈现高度一致的六阶段标准化生命周期:
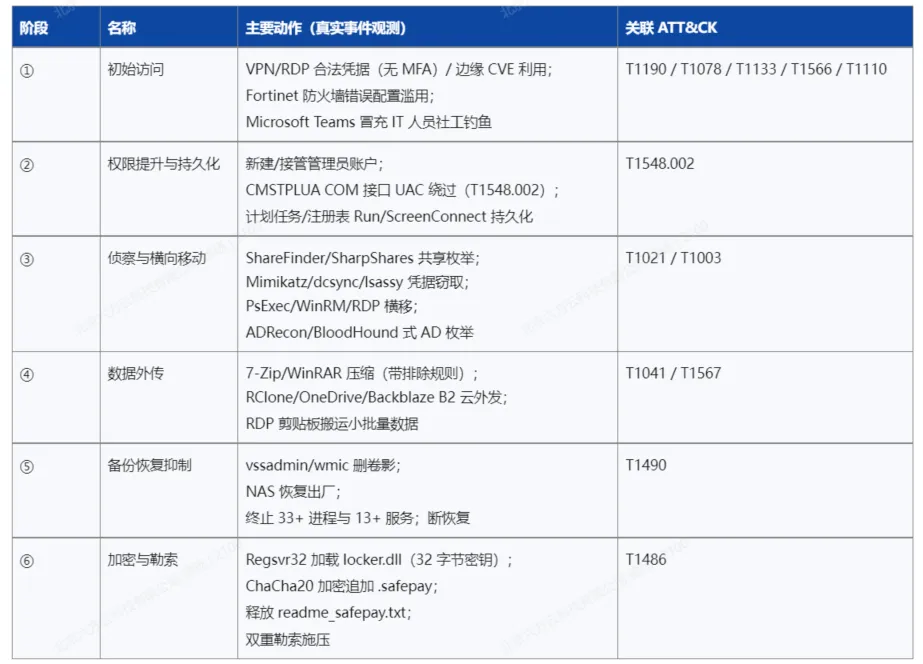
SafePay 极少使用零日漏洞,其初始访问高度依赖以下三类入口。
一是合法凭据滥用:通过暗网凭据市场购买、凭据填充(credential stuffing)或暴力破解获取 VPN / RDP 的合法账号,在受害者未强制 MFA 时直接模拟合法用户进入内网(Ingram Micro 即典型)。
二是边缘设备已知漏洞自动化利用:通过自动化脚本批量利用暴露在公网的边缘/边界设备漏洞。
三是社会工程与边界设备滥用:除凭据与漏洞外,SafePay 还利用 Fortinet 等防火墙的错误配置/暴露面,以及通过 Microsoft Teams 冒充内部 IT 人员的社工话术诱骗凭据或远程访问,体现其初始访问手段的多样性与对"人"这一薄弱环节的反复利用。
阶段二:权限提升与持久化
进入内网后,SafePay 通过新建具备管理员权限的账户或接管既有账户并提权来巩固立足点;利用组件对象模型(COM)接口(如 CMSTPLUA)实现提升权限进程派生,绕过标准 UAC 提示( T1548.002);在已控上下文内模拟高权限令牌(Token Impersonation)横向获取域级权限;并通过计划任务、注册表 Run 键、ScreenConnect 等合法远程管理软件建立持久通道。
阶段三:侦察与横向移动
SafePay 完全依赖合法管理工具(Living-off-the-Land)实现内网扩张,使恶意行为混入日常运维流量:横向移动载体为 PsExec、Windows Remote Management(WinRM)、远程桌面(RDP),以及 AnyDesk、TeamViewer、Splashtop 等远程监控管理(RMM)工具;共享枚举由 ShareFinder.ps1 与 SharpShares.exe 遍历 Active Directory 域内全部可访问文件共享以定位高价值数据;凭据窃取由 Mimikatz、dcsync.exe、lsassy.py 提取域凭据与 Kerberos 票据,部分调查还观察到 ADRecon、BloodHound 式 AD 枚举;移动方式包括口令哈希传递(PtH)、RDP 与计划任务滥用。
阶段四:数据外传
确认高价值数据后,SafePay 先行打包外传再加密:使用 7-Zip、WinRAR 将目标数据压缩为归档;经 RClone、WinSCP、FileZilla 将归档推送到攻击者控制的云账户或 FTP,OneDrive 与 Backblaze B2(b2.exe)也被用作外发通道——滥用合法云服务以规避基于"已知恶意目的地"的出口过滤。数据暂存通常早于加密 24—72 小时,确保外发完成后再触发加密。
阶段五:备份恢复抑制(致命环节)
加密前,SafePay 系统性摧毁恢复能力(T1490 抑制系统恢复):停止卷影副本服务(VSS);删除全部卷影副本(vssadmin delete shadows / wmic shadowcopy delete);将承载备份的 NAS 设备恢复出厂设置,物理抹除备份;终止备份软件代理进
程。这一环节使 SafePay 区别于普通加密勒索,构成"恢复不可行"的强胁迫。
阶段六:加密与勒索
采用 ChaCha20(或依目标硬件能力选用 AES)对称加密,每文件/每受害者密钥再以 RSA 封装,无运营方私钥无法解密;支持部分加密(Partial Encryption)以加速大文件处理,仍使文件不可用;加密文件追加 .safepay 扩展名,桌面释放 readme_safepay.txt 勒索信;勒索信引导受害者至 Tor 聊天门户,赎金通常按公司营收的一定比例(约 1%—3%)报价,要求加密货币支付;若受害者未主动联系,SafePay 代表直接电话联系施压,并在拒付后将窃取数据发布至暗网泄露站。
3.2 单起入侵生命周期:24 小时分阶段时间线
多家应急响应厂商基于实际事件还原了 SafePay 从初始访问到加密的 24 小时分阶段时间线,可作为防御方部署时间轴检测的基准:
这一"24 小时完成全网加密"的极速节奏显著快于行业平均,极大压缩了检测与响应窗口。
攻击者画像
综合 CISA 通报与 Halcyon、Microsoft、Check Point、RansomwareWire、DysruptionHub多家顶级威胁情报机构的溯源与实证分析,SafePay 并非传统意义上依赖加盟模式野蛮生长的勒索团伙,而是一个高度组织化、深谙商业逻辑且具备深厚底层对抗能力的复合型网络犯罪卡特尔,其攻击者画像可归纳如下。
1.组织属性:非 RaaS、中央集权的封闭式运营
SafePay 自 2024 年 9—10 月出现即明确拒绝加盟模式,所有环节(初始访问至赎金谈判)均由核心团队内部完成。Halcyon 将其分类为 "Independent ransomware operation (non-RaaS)",DysruptionHub 引述 Microsoft 描述其"内部执行入侵与谈判,而非通过公开加盟计划分发恶意软件"。这种封闭模式带来两点优势:一是 100% 收益留存,无需与加盟者分成;二是 强运营安全(OPSEC)与高度一致的 TTP,无加盟通道情报泄露风险,攻击模式高度纪律化——这也解释了 FBI 能在 600+ 起入侵中识别统一模式。
2.成员特征:具备深厚底层开发与对抗能力的复合型团队
技术起点高、上线即高吞吐,多家厂商据此判断其成员为经验丰富的老手而非新手。SafePay的二进制与2022年底泄露的LockBit 3.0(LockBit Black)源代码存在显著重叠,共享命令行标志、加密逻辑以及CMSTPLUA UAC绕过等实现细节;同时包含与ALPHV/BlackCat和INC Ransom相似的自定义修改片段。在组织成员具体操作中,SafePay勒索组织呈现出显著的Conti谱系特征如自定义加载器钓鱼、ESXi定向加密、WinRAR/FileZilla数据暂存与电话施压谈判,均是Conti时代被反复验证的“经典剧目”。此外,该组织使用的加密器同时具备 Windows(C/C++)与 Linux/ESXi(Go/ELF)跨平台工程能力,组织成员熟练掌握集成反沙箱、API 动态解析、加壳/VM 保护等反分析能力,且熟练运用Mullvad VPN、TON等匿名基础设施,暗网门户支持多语言交互,运营效率呈现全球化特征。
3.攻击范围:全球关键基础设施与高价值工业资产
从600+受害者的结构性分布看,SafePay的攻击范围不是“无差别撒网”,而是对高停机成本、高数据价值、但安全投入处于中等水平的目标进行系统性筛选。中小型企业(约90%为中小企业,逾半年营收低于1,000万美元)构成数量主体,但这些企业并非孤立存在——它们嵌入在制造、医疗、金融、政府服务的关键供应链环节中。SafePay的策略是在单个企业层面获取1%—3%营收的赎金,在群体层面累积对关键基础设施生态的系统性扰动。值得注意的是,CISA联合咨询明确指出SafePay“通常只发布拒绝支付的受害组织”,实际受害者数量可能高于泄露站名单。这意味着600+是一个保守下限,真实攻击面可能显著更大。
4.行为特征:极速加密、"电话施压"与暗网威慑
SafePay的行为特征中,“24小时从初始访问到全网加密”的极速节奏是最具防御压迫感的一项。CISA的数据直接确认了“数据窃取后在24小时内完成加密”的模式。这一速度将传统事件响应中“检测—遏制—清除”的窗口压缩到了极端水平,使得任何依赖人工研判和逐级升级的响应流程在时间维度上处于结构性劣势。直接电话施压是SafePay区别于多数勒索组织的另一个行为标签。CISA联合咨询确认,SafePay代表会通过电话联系受害者,以“不支付即公开数据”为杠杆施加实时心理压力。电话渠道的介入使勒索从“异步的数字威胁”升级为“同步的人际胁迫”,显著提升了谈判中受害者的认知负荷。
在技术行为层面,SafePay加密器内置了针对俄语/乌克兰语(西里尔字符)区域设置的终止开关,且泄露站受害者名单中不存在独联体国家。这组特征与俄语区勒索组织的典型操作模式高度一致,多家厂商据此推测其运营基础位于俄罗斯,但这一行为特征本身不构成确凿的国家归属证据,截至CISA咨询发布,无任何政府机构对SafePay做出官方国家背景
归属。
5. 资金特征:加密货币交易与精算赎金策略
SafePay的资金逻辑清晰而务实,不走盲目榨干受害者的路线,而是对中型关键基础设施企业财务承受区间的精算,精准锚定受害者年营收的 1%—3% 作为基准(实际要价多在 5 万至 250 万美元 区间)。这一设定的底层逻辑是防止“定价过高导致受害者破产”,确保受害企业能在短期流动性内凑齐资金;同时,针对面临严重监管处罚风险的受害者,该组织甚至会动态下调要价,体现出极高的“商业谈判素养”。在结算端,其极度偏好门罗币(XMR)以利用协议级匿名性切断链上追踪,同时兼容比特币(BTC)以保障流动性。在回款催促上,SafePay 将泄露站转化为重型施压工具:受害者通常只有 3—7 天的谈判窗口期,逾期即触发赎金加码或数据分批公开。SafePay 代表了当前勒索软件生态向工业化、精算化、封闭化演进的高阶形态。